Теневой ИИ: как найти неучтённые сервисы и снизить риск
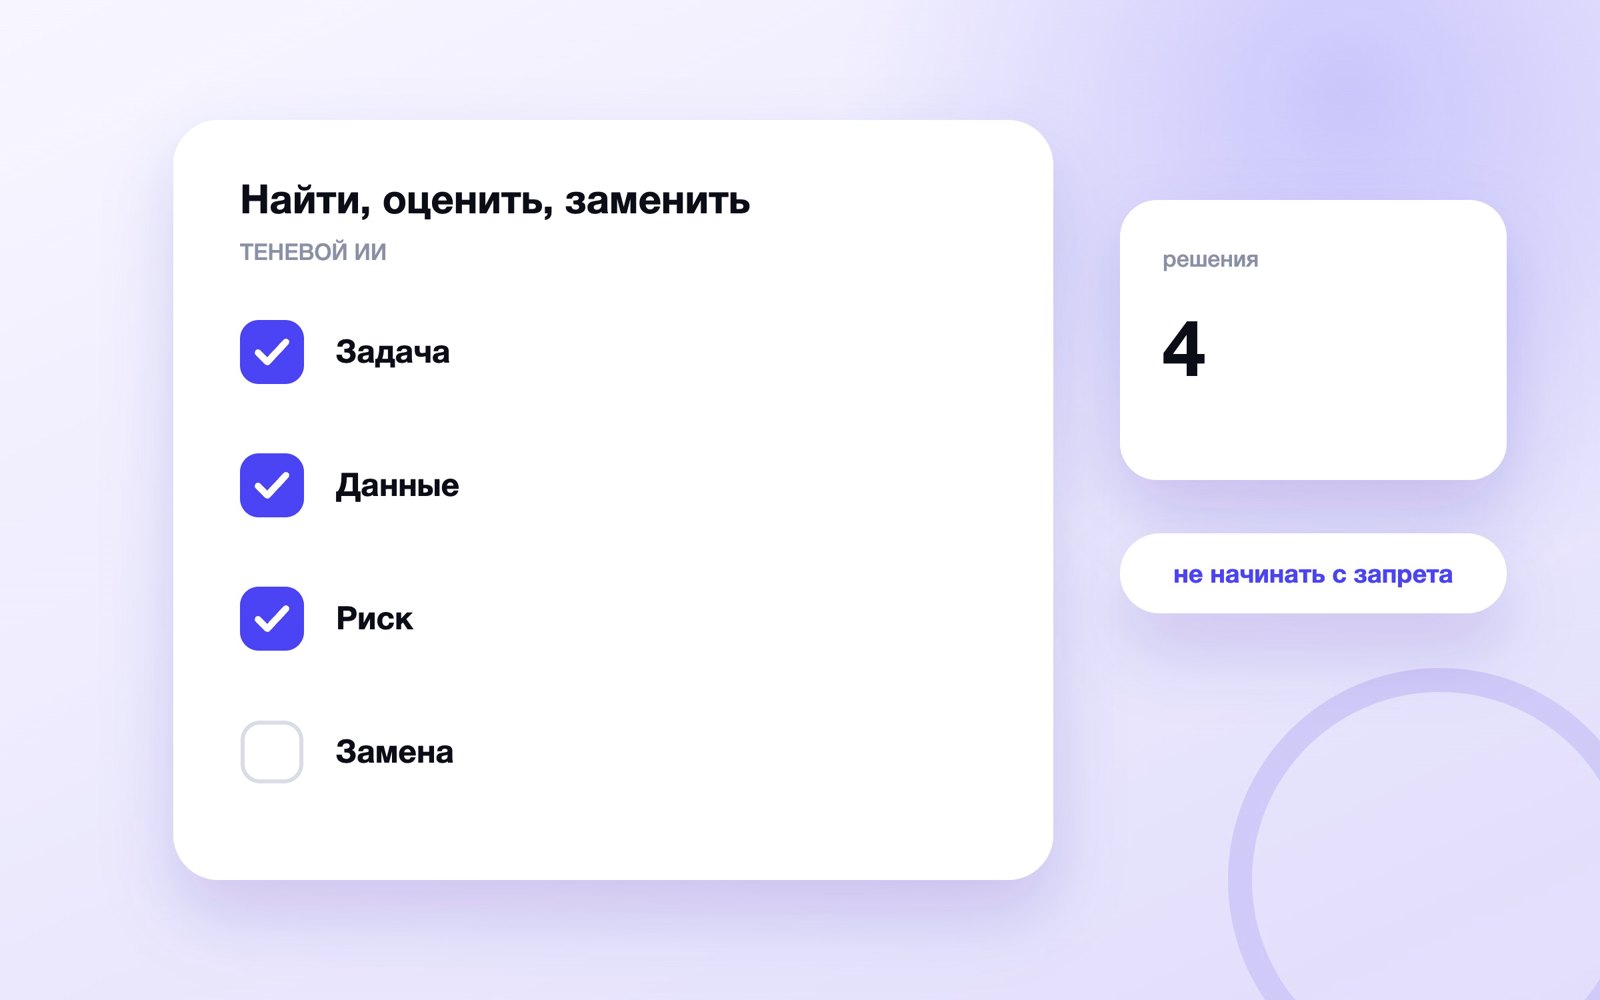
Теневой ИИ — нейросети, аккаунты, расширения и автоматизации, которыми сотрудники пользуются без согласования и учёта компании. Полный запрет редко устраняет практику: она уходит в личные устройства. Рабочий план — найти реальные задачи, оценить передаваемые данные и права, дать безопасную альтернат

В этой статье
Коротко. Теневой ИИ — нейросети, аккаунты, расширения и автоматизации, которыми сотрудники пользуются без согласования и учёта компании. Полный запрет редко устраняет практику: она уходит в личные устройства. Рабочий план — найти реальные задачи, оценить передаваемые данные и права, дать безопасную альтернативу, перенести полезные сценарии и контролировать повторное появление.
Сотрудник открывает публичный чат, вставляет договор и получает резюме быстрее внутреннего согласования. Для него это удобный инструмент; для компании — неизвестный поставщик, неучтённая передача данных и результат, который влияет на решение без владельца. Такой разрыв и создаёт теневой ИИ.
Политика использования ИИ описывает официальные правила, а AI Governance — управление всем портфелем систем. Здесь фокус на обнаружении уже сложившейся неформальной практики и её безопасной замене.
| Вариант | Когда подходит | Главная оговорка |
|---|---|---|
| Публичный чат | Утечка данных | Разрешённый корпоративный сервис |
| Расширение | Доступ к странице | Каталог проверенных расширений |
| Личный API | Неучтённая интеграция | Сервисный аккаунт |
| Автоматизация | Действия без контроля | Согласованный процесс |
Подход к обнаружению и управлению Shadow AI описан в официальном руководстве Microsoft Learn. Конкретные средства зависят от вашей инфраструктуры; организационный порядок остаётся тем же.
Дайте безопасный канал признаться
Раздел начинается не с выбора сервиса, а с объекта: реальные задачи сотрудников без поиска виноватых. Теневой ИИ возникает там, где официальный путь медленнее рабочей задачи или вообще отсутствует. Ошибка выглядит так: опрос превращают в расследование и практика уходит глубже. Она опасна не сама по себе, а тем, что следующий участник процесса принимает неподтверждённое предположение за свойство системы. В разделе «Дайте безопасный канал признаться» выполните действие «собрать анонимные сценарии и причины выбора» и сверьте его с доказательством «карта задач». Тогда риск «опрос превращают в расследование и практика уходит глубже» можно обсуждать на материале конкретного контура, а не как общее опасение.
- Запишите объект проверки: реальные задачи сотрудников без поиска виноватых.
- Исключите ошибку: опрос превращают в расследование и практика уходит глубже.
- Выполните действие: собрать анонимные сценарии и причины выбора.
- Сохраните доказательство: карта задач.
- Сделайте действие: собрать анонимные сценарии и причины выбора. Подтверждением будет карта задач. Храните его рядом с версией данных, модели или настройки, иначе повторная проверка сравнит разные условия.
- Пример. команда использует чат для протоколов из-за отсутствия расшифровки Сначала прогоните один обычный и один пограничный случай. Если выводы расходятся, расширяйте тестовую выборку, а не усредняйте проблему.
- Мерой качества служит число найденных сценариев с понятной пользой. Одного среднего числа мало: разбейте результат по типам входа и отдельно покажите редкие случаи, где ошибка дороже.
- Владелец — руководитель программы. Он фиксирует принятое решение, срок следующей проверки и условие остановки. Пункт закрыт только тогда, когда доказательство можно повторить.
- Итог для этапа «Дайте безопасный канал признаться» проверяют по связи с исходной задачей: изменение должно улучшать «число найденных сценариев с понятной пользой», а материал «карта задач» — объяснять, почему команда доверяет выводу о контуре «реальные задачи сотрудников без поиска виноватых».
Проверьте закупки и расходы
Здесь рабочей единицей становится подписки, корпоративные карты и компенсации. Теневой ИИ возникает там, где официальный путь медленнее рабочей задачи или вообще отсутствует. Типовой сбой — платный сервис не попадает в реестр программ. Если обнаружить его только после запуска, нельзя понять, проблема находится в исходных данных, настройке, индексе или пользовательском сценарии. В разделе «Проверьте закупки и расходы» выполните действие «сопоставить платежи с владельцами и задачами» и сверьте его с доказательством «выгрузка расходов». Тогда риск «платный сервис не попадает в реестр программ» можно обсуждать на материале конкретного контура, а не как общее опасение.
- Запишите объект проверки: подписки, корпоративные карты и компенсации.
- Исключите ошибку: платный сервис не попадает в реестр программ.
- Выполните действие: сопоставить платежи с владельцами и задачами.
- Сохраните доказательство: выгрузка расходов.
- Практический ход — сопоставить платежи с владельцами и задачами. Не ограничивайтесь снимком экрана: сохраните выгрузка расходов, дату и входной пример, на котором проверка дала результат.
- Разбор ситуации. ежемесячная подписка оформлена на личную почту сотрудника Такой пример стоит сохранить целиком: вход, ожидаемый результат, фактический ответ и решение человека после проверки.
- Считайте доля расходов с назначенным владельцем. Сравнивайте одинаковые наборы до и после изменения; новая версия не должна выигрывать только из-за более удобной выборки.
- За результат отвечает финансовый контролёр. Его задача — не собрать отчёт, а принять одно из трёх решений: запускать, исправлять или отказаться от сценария.
- Итог для этапа «Проверьте закупки и расходы» проверяют по связи с исходной задачей: изменение должно улучшать «доля расходов с назначенным владельцем», а материал «выгрузка расходов» — объяснять, почему команда доверяет выводу о контуре «подписки, корпоративные карты и компенсации».
Изучите корпоративные входы
Для этого этапа заранее очертите авторизации через рабочую почту и единый вход. Теневой ИИ возникает там, где официальный путь медленнее рабочей задачи или вообще отсутствует. Главная ловушка — учётная запись существует без договора и владельца. Устное объяснение автора не считается контролем: другой специалист должен воспроизвести решение по сохранённым материалам. В разделе «Изучите корпоративные входы» выполните действие «сверить журналы входа и каталог приложений» и сверьте его с доказательством «перечень доменов и аккаунтов». Тогда риск «учётная запись существует без договора и владельца» можно обсуждать на материале конкретного контура, а не как общее опасение.
- Запишите объект проверки: авторизации через рабочую почту и единый вход.
- Исключите ошибку: учётная запись существует без договора и владельца.
- Выполните действие: сверить журналы входа и каталог приложений.
- Сохраните доказательство: перечень доменов и аккаунтов.
- Рабочее решение: сверить журналы входа и каталог приложений. После этого другой участник должен получить перечень доменов и аккаунтов без устных подсказок автора настройки.
- Контрольный сценарий: десятки сотрудников вошли в новый сервис через корпоративный адрес Он полезен именно тем, что показывает цену ошибки в рабочем процессе, а не только техническое отклонение.
- Для решения используйте показатель «число неизвестных приложений». Рядом запишите защитную метрику, чтобы улучшение скорости или полноты не скрывало потерю точности и контроля.
- Роль «администратор идентификации» подтверждает итог. При смене входных данных, модели или назначения эта проверка повторяется, даже если прежняя версия работала стабильно.
- Итог для этапа «Изучите корпоративные входы» проверяют по связи с исходной задачей: изменение должно улучшать «число неизвестных приложений», а материал «перечень доменов и аккаунтов» — объяснять, почему команда доверяет выводу о контуре «авторизации через рабочую почту и единый вход».
Найдите расширения и плагины
Практическая граница шага — доступ браузерных дополнений к страницам и документам. Теневой ИИ возникает там, где официальный путь медленнее рабочей задачи или вообще отсутствует. Риск появляется, когда расширение читает весь текст вкладки ради одной функции. Поэтому критерий приёмки записывают до эксперимента, а не подгоняют под уже красивый результат. В разделе «Найдите расширения и плагины» выполните действие «проверить разрешения и издателя» и сверьте его с доказательством «реестр расширений». Тогда риск «расширение читает весь текст вкладки ради одной функции» можно обсуждать на материале конкретного контура, а не как общее опасение.
- Запишите объект проверки: доступ браузерных дополнений к страницам и документам.
- Исключите ошибку: расширение читает весь текст вкладки ради одной функции.
- Выполните действие: проверить разрешения и издателя.
- Сохраните доказательство: реестр расширений.
- На этом этапе нужно проверить разрешения и издателя. Артефакт «реестр расширений» связывает вывод с фактическим экспериментом и позволяет вернуться к нему после обновления.
- Пример. помощник для письма получает доступ к CRM в соседней вкладке Сначала прогоните один обычный и один пограничный случай. Если выводы расходятся, расширяйте тестовую выборку, а не усредняйте проблему.
- Мерой качества служит доля расширений с избыточными правами. Одного среднего числа мало: разбейте результат по типам входа и отдельно покажите редкие случаи, где ошибка дороже.
- Владелец — команда безопасности. Он фиксирует принятое решение, срок следующей проверки и условие остановки. Пункт закрыт только тогда, когда доказательство можно повторить.
- Итог для этапа «Найдите расширения и плагины» проверяют по связи с исходной задачей: изменение должно улучшать «доля расширений с избыточными правами», а материал «реестр расширений» — объяснять, почему команда доверяет выводу о контуре «доступ браузерных дополнений к страницам и документам».
Инвентаризируйте API и ключи
Сначала договоритесь, что именно проверяется: личные токены, скрипты и фоновые интеграции. Теневой ИИ возникает там, где официальный путь медленнее рабочей задачи или вообще отсутствует. Нельзя оставлять ситуацию «ключ хранится в таблице или коде и продолжает работать после увольнения» без владельца. Иначе команда меняет инструмент, но сохраняет исходную причину сбоя. В разделе «Инвентаризируйте API и ключи» выполните действие «искать секреты и переводить интеграции на сервисные аккаунты» и сверьте его с доказательством «список ключей и ротаций». Тогда риск «ключ хранится в таблице или коде и продолжает работать после увольнения» можно обсуждать на материале конкретного контура, а не как общее опасение.
- Запишите объект проверки: личные токены, скрипты и фоновые интеграции.
- Исключите ошибку: ключ хранится в таблице или коде и продолжает работать после увольнения.
- Выполните действие: искать секреты и переводить интеграции на сервисные аккаунты.
- Сохраните доказательство: список ключей и ротаций.
- Сделайте действие: искать секреты и переводить интеграции на сервисные аккаунты. Подтверждением будет список ключей и ротаций. Храните его рядом с версией данных, модели или настройки, иначе повторная проверка сравнит разные условия.
- Разбор ситуации. ночной скрипт отправляет клиентские данные во внешний API Такой пример стоит сохранить целиком: вход, ожидаемый результат, фактический ответ и решение человека после проверки.
- Считайте число ключей без владельца и срока. Сравнивайте одинаковые наборы до и после изменения; новая версия не должна выигрывать только из-за более удобной выборки.
- За результат отвечает DevOps. Его задача — не собрать отчёт, а принять одно из трёх решений: запускать, исправлять или отказаться от сценария.
- Итог для этапа «Инвентаризируйте API и ключи» проверяют по связи с исходной задачей: изменение должно улучшать «число ключей без владельца и срока», а материал «список ключей и ротаций» — объяснять, почему команда доверяет выводу о контуре «личные токены, скрипты и фоновые интеграции».
Классифицируйте данные
Команда принимает решение вокруг объекта «что именно уходит в каждый неучтённый сервис». Теневой ИИ возникает там, где официальный путь медленнее рабочей задачи или вообще отсутствует. Ошибка выглядит так: название инструмента считают достаточной оценкой риска. Она опасна не сама по себе, а тем, что следующий участник процесса принимает неподтверждённое предположение за свойство системы. В разделе «Классифицируйте данные» выполните действие «разобрать поля, объём, частоту и страну обработки» и сверьте его с доказательством «карточка потока». Тогда риск «название инструмента считают достаточной оценкой риска» можно обсуждать на материале конкретного контура, а не как общее опасение.
- Запишите объект проверки: что именно уходит в каждый неучтённый сервис.
- Исключите ошибку: название инструмента считают достаточной оценкой риска.
- Выполните действие: разобрать поля, объём, частоту и страну обработки.
- Сохраните доказательство: карточка потока.
- Практический ход — разобрать поля, объём, частоту и страну обработки. Не ограничивайтесь снимком экрана: сохраните карточка потока, дату и входной пример, на котором проверка дала результат.
- Контрольный сценарий: в одном чате только публичные тексты, в другом — резюме кандидатов Он полезен именно тем, что показывает цену ошибки в рабочем процессе, а не только техническое отклонение.
- Для решения используйте показатель «доля потоков с известным составом данных». Рядом запишите защитную метрику, чтобы улучшение скорости или полноты не скрывало потерю точности и контроля.
- Роль «специалист по данным» подтверждает итог. При смене входных данных, модели или назначения эта проверка повторяется, даже если прежняя версия работала стабильно.
- Итог для этапа «Классифицируйте данные» проверяют по связи с исходной задачей: изменение должно улучшать «доля потоков с известным составом данных», а материал «карточка потока» — объяснять, почему команда доверяет выводу о контуре «что именно уходит в каждый неучтённый сервис».
Оцените влияние результата
Раздел начинается не с выбора сервиса, а с объекта: решения, которые принимаются на основе ответа. Теневой ИИ возникает там, где официальный путь медленнее рабочей задачи или вообще отсутствует. Типовой сбой — черновик и автоматическое решение получают одинаковый класс риска. Если обнаружить его только после запуска, нельзя понять, проблема находится в исходных данных, настройке, индексе или пользовательском сценарии. В разделе «Оцените влияние результата» выполните действие «разделить подсказку, подготовку и действие» и сверьте его с доказательством «матрица последствий». Тогда риск «черновик и автоматическое решение получают одинаковый класс риска» можно обсуждать на материале конкретного контура, а не как общее опасение.
- Запишите объект проверки: решения, которые принимаются на основе ответа.
- Исключите ошибку: черновик и автоматическое решение получают одинаковый класс риска.
- Выполните действие: разделить подсказку, подготовку и действие.
- Сохраните доказательство: матрица последствий.
- Рабочее решение: разделить подсказку, подготовку и действие. После этого другой участник должен получить матрица последствий без устных подсказок автора настройки.
- Пример. идея заголовка и отказ кандидату требуют разного контроля Сначала прогоните один обычный и один пограничный случай. Если выводы расходятся, расширяйте тестовую выборку, а не усредняйте проблему.
- Мерой качества служит число высокорисковых решений без проверки. Одного среднего числа мало: разбейте результат по типам входа и отдельно покажите редкие случаи, где ошибка дороже.
- Владелец — владелец процесса. Он фиксирует принятое решение, срок следующей проверки и условие остановки. Пункт закрыт только тогда, когда доказательство можно повторить.
- Итог для этапа «Оцените влияние результата» проверяют по связи с исходной задачей: изменение должно улучшать «число высокорисковых решений без проверки», а материал «матрица последствий» — объяснять, почему команда доверяет выводу о контуре «решения, которые принимаются на основе ответа».
Предложите альтернативу
Здесь рабочей единицей становится официальный способ решить ту же задачу с приемлемой скоростью. Теневой ИИ возникает там, где официальный путь медленнее рабочей задачи или вообще отсутствует. Главная ловушка — сотруднику запрещают инструмент, но оставляют ручную работу. Устное объяснение автора не считается контролем: другой специалист должен воспроизвести решение по сохранённым материалам. В разделе «Предложите альтернативу» выполните действие «дать сервис, шаблон и понятный срок доступа» и сверьте его с доказательством «маршрут миграции». Тогда риск «сотруднику запрещают инструмент, но оставляют ручную работу» можно обсуждать на материале конкретного контура, а не как общее опасение.
- Запишите объект проверки: официальный способ решить ту же задачу с приемлемой скоростью.
- Исключите ошибку: сотруднику запрещают инструмент, но оставляют ручную работу.
- Выполните действие: дать сервис, шаблон и понятный срок доступа.
- Сохраните доказательство: маршрут миграции.
- На этом этапе нужно дать сервис, шаблон и понятный срок доступа. Артефакт «маршрут миграции» связывает вывод с фактическим экспериментом и позволяет вернуться к нему после обновления.
- Разбор ситуации. вместо личного чата появляется корпоративный помощник с журналом Такой пример стоит сохранить целиком: вход, ожидаемый результат, фактический ответ и решение человека после проверки.
- Считайте доля сценариев, перенесённых без потери времени. Сравнивайте одинаковые наборы до и после изменения; новая версия не должна выигрывать только из-за более удобной выборки.
- За результат отвечает владелец платформы. Его задача — не собрать отчёт, а принять одно из трёх решений: запускать, исправлять или отказаться от сценария.
- Итог для этапа «Предложите альтернативу» проверяют по связи с исходной задачей: изменение должно улучшать «доля сценариев, перенесённых без потери времени», а материал «маршрут миграции» — объяснять, почему команда доверяет выводу о контуре «официальный способ решить ту же задачу с приемлемой скоростью».
Перенесите полезные наработки
Для этого этапа заранее очертите промпты, словари и процесс без чувствительной истории. Теневой ИИ возникает там, где официальный путь медленнее рабочей задачи или вообще отсутствует. Риск появляется, когда вместе с шаблоном копируют старые данные и секреты. Поэтому критерий приёмки записывают до эксперимента, а не подгоняют под уже красивый результат. В разделе «Перенесите полезные наработки» выполните действие «очистить и проверить артефакты перед переносом» и сверьте его с доказательством «акт миграции». Тогда риск «вместе с шаблоном копируют старые данные и секреты» можно обсуждать на материале конкретного контура, а не как общее опасение.
- Запишите объект проверки: промпты, словари и процесс без чувствительной истории.
- Исключите ошибку: вместе с шаблоном копируют старые данные и секреты.
- Выполните действие: очистить и проверить артефакты перед переносом.
- Сохраните доказательство: акт миграции.
- Сделайте действие: очистить и проверить артефакты перед переносом. Подтверждением будет акт миграции. Храните его рядом с версией данных, модели или настройки, иначе повторная проверка сравнит разные условия.
- Контрольный сценарий: шаблон протокола сохраняют, а старые записи удаляют Он полезен именно тем, что показывает цену ошибки в рабочем процессе, а не только техническое отклонение.
- Для решения используйте показатель «число перенесённых сценариев без инцидента». Рядом запишите защитную метрику, чтобы улучшение скорости или полноты не скрывало потерю точности и контроля.
- Роль «редактор процесса» подтверждает итог. При смене входных данных, модели или назначения эта проверка повторяется, даже если прежняя версия работала стабильно.
- Итог для этапа «Перенесите полезные наработки» проверяют по связи с исходной задачей: изменение должно улучшать «число перенесённых сценариев без инцидента», а материал «акт миграции» — объяснять, почему команда доверяет выводу о контуре «промпты, словари и процесс без чувствительной истории».
Отзывайте доступ
Практическая граница шага — аккаунты, токены, расширения и автоматизации после решения. Теневой ИИ возникает там, где официальный путь медленнее рабочей задачи или вообще отсутствует. Нельзя оставлять ситуацию «запрещённый сервис продолжает получать новые данные» без владельца. Иначе команда меняет инструмент, но сохраняет исходную причину сбоя. В разделе «Отзывайте доступ» выполните действие «остановить поток и подтвердить удаление» и сверьте его с доказательством «журнал отзыва». Тогда риск «запрещённый сервис продолжает получать новые данные» можно обсуждать на материале конкретного контура, а не как общее опасение.
- Запишите объект проверки: аккаунты, токены, расширения и автоматизации после решения.
- Исключите ошибку: запрещённый сервис продолжает получать новые данные.
- Выполните действие: остановить поток и подтвердить удаление.
- Сохраните доказательство: журнал отзыва.
- Практический ход — остановить поток и подтвердить удаление. Не ограничивайтесь снимком экрана: сохраните журнал отзыва, дату и входной пример, на котором проверка дала результат.
- Пример. ключ отключён, вебхук удалён, правило маршрутизации снято Сначала прогоните один обычный и один пограничный случай. Если выводы расходятся, расширяйте тестовую выборку, а не усредняйте проблему.
- Мерой качества служит время полного прекращения передачи. Одного среднего числа мало: разбейте результат по типам входа и отдельно покажите редкие случаи, где ошибка дороже.
- Владелец — администратор. Он фиксирует принятое решение, срок следующей проверки и условие остановки. Пункт закрыт только тогда, когда доказательство можно повторить.
- Итог для этапа «Отзывайте доступ» проверяют по связи с исходной задачей: изменение должно улучшать «время полного прекращения передачи», а материал «журнал отзыва» — объяснять, почему команда доверяет выводу о контуре «аккаунты, токены, расширения и автоматизации после решения».
Проверяйте повторное появление
Сначала договоритесь, что именно проверяется: новые сервисы и обход официального процесса. Теневой ИИ возникает там, где официальный путь медленнее рабочей задачи или вообще отсутствует. Ошибка выглядит так: разовая инвентаризация объявляется завершённым проектом. Она опасна не сама по себе, а тем, что следующий участник процесса принимает неподтверждённое предположение за свойство системы. В разделе «Проверяйте повторное появление» выполните действие «повторять сверку и анализировать причины возврата» и сверьте его с доказательством «ежемесячный отчёт изменений». Тогда риск «разовая инвентаризация объявляется завершённым проектом» можно обсуждать на материале конкретного контура, а не как общее опасение.
- Запишите объект проверки: новые сервисы и обход официального процесса.
- Исключите ошибку: разовая инвентаризация объявляется завершённым проектом.
- Выполните действие: повторять сверку и анализировать причины возврата.
- Сохраните доказательство: ежемесячный отчёт изменений.
- Рабочее решение: повторять сверку и анализировать причины возврата. После этого другой участник должен получить ежемесячный отчёт изменений без устных подсказок автора настройки.
- Разбор ситуации. после ужесточения лимита сотрудники снова переходят на личные аккаунты Такой пример стоит сохранить целиком: вход, ожидаемый результат, фактический ответ и решение человека после проверки.
- Считайте новые случаи и время до обнаружения. Сравнивайте одинаковые наборы до и после изменения; новая версия не должна выигрывать только из-за более удобной выборки.
- За результат отвечает AI Governance совет. Его задача — не собрать отчёт, а принять одно из трёх решений: запускать, исправлять или отказаться от сценария.
- Итог для этапа «Проверяйте повторное появление» проверяют по связи с исходной задачей: изменение должно улучшать «новые случаи и время до обнаружения», а материал «ежемесячный отчёт изменений» — объяснять, почему команда доверяет выводу о контуре «новые сервисы и обход официального процесса».
Карта контроля
| Этап | Доказательство | Ответственный |
|---|---|---|
| Дайте безопасный канал признаться | карта задач | руководитель программы |
| Проверьте закупки и расходы | выгрузка расходов | финансовый контролёр |
| Изучите корпоративные входы | перечень доменов и аккаунтов | администратор идентификации |
| Найдите расширения и плагины | реестр расширений | команда безопасности |
| Инвентаризируйте API и ключи | список ключей и ротаций | DevOps |
| Классифицируйте данные | карточка потока | специалист по данным |
Что изучить дальше
- политика использования ИИ
- AI Governance
- персональные данные в ИИ
- безопасность ИИ-агентов
- аудит ИИ-систем
- обезличивание документа
- база знаний компании
Чек-лист
- Цель и граница задачи записаны до выбора инструмента.
- Есть обычные, редкие и ошибочные контрольные примеры.
- Версии данных, модели и настройки сохранены вместе.
- Основная метрика дополнена защитным показателем.
- Назначен владелец результата и владелец риска.
- Доступ ограничен минимально необходимыми ролями.
- Изменение запускает повторный тест по тому же набору.
- У процесса есть условие остановки и безопасный запасной путь.
Остался вопрос по теме статьи? Напишите его в предложку блога — отвечаю лично: задать вопрос в MAX. Частые вопросы разбираю отдельными статьями и присылаю ссылку тому, кто спросил.
Читайте дальше
-
 Граф знаний: что это и как связать данные компании
Граф знаний хранит сущности, их свойства и явные отношения: клиент оформил заказ, документ относится к продукту…
-
 Локальная нейросеть: как выбрать и запустить модель на компьютере
Локальная нейросеть работает на вашем компьютере или собственном сервере, поэтому запрос не обязательно отправлять…
-
 Эмбеддинги: что это такое и как проверить качество
Эмбеддинг — это компактный вектор чисел, в котором модель кодирует свойства объекта. Близкие по задаче тексты…