Маскирование данных: как защитить тестовую базу
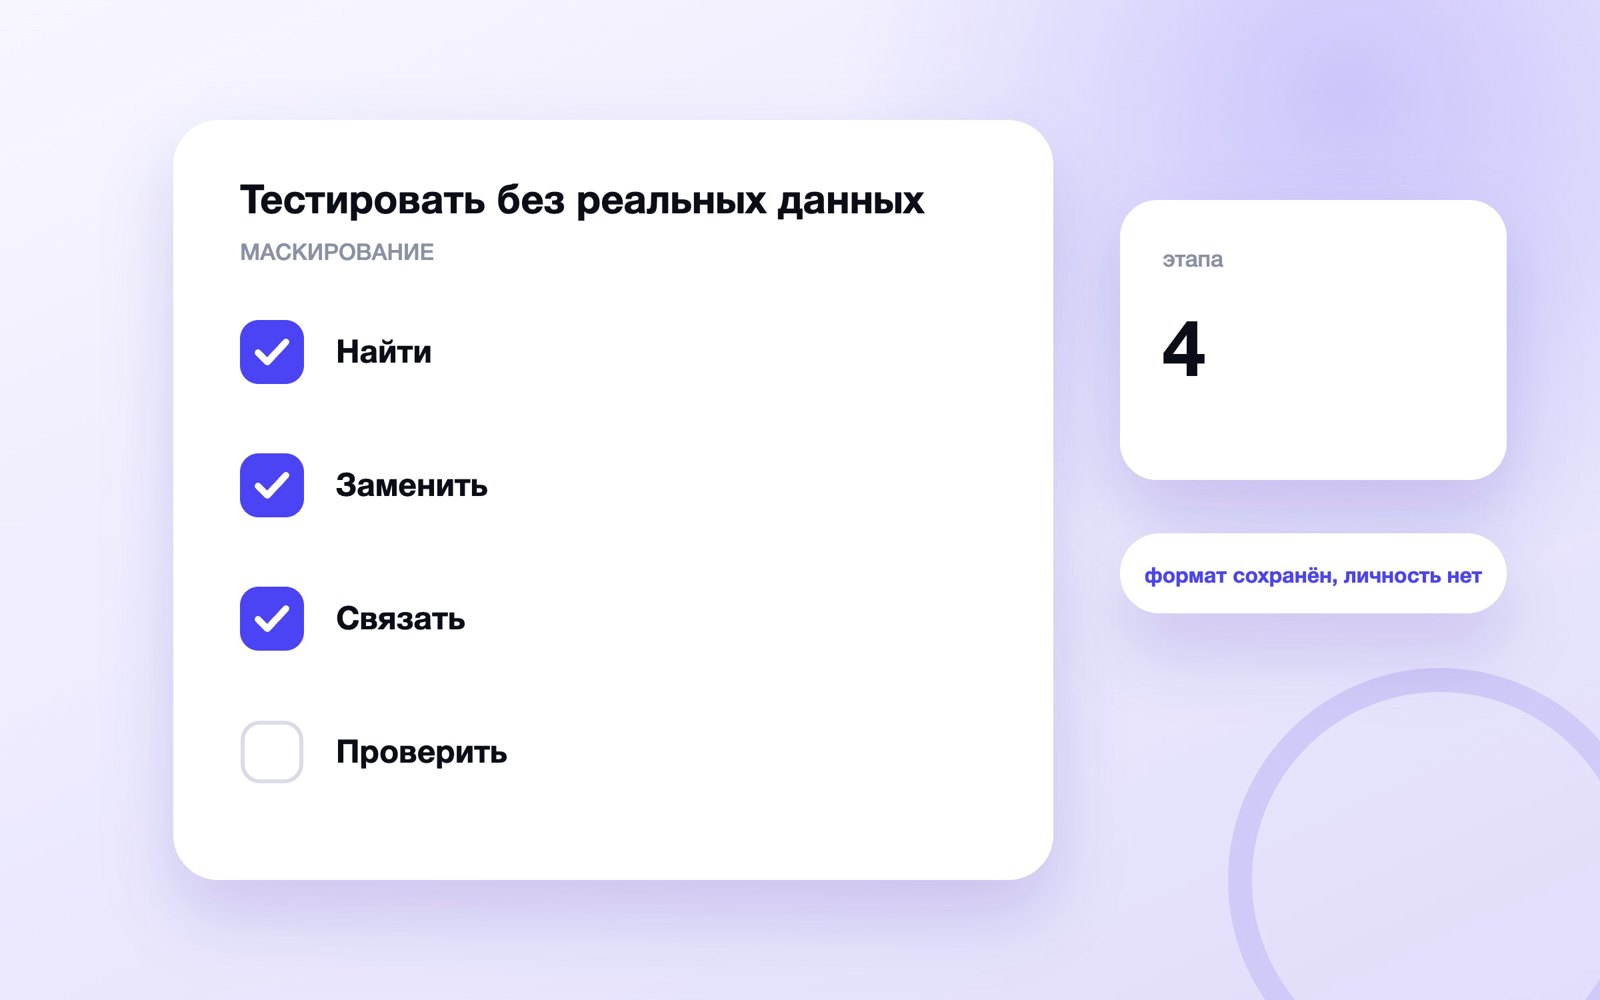
Маскирование данных заменяет чувствительные значения в копии базы на безопасные аналоги. Найдите персональные и секретные поля, выберите статическое или динамическое маскирование, сохраните связи и форматы, затем проверьте риск обратной идентификации и полезность тестового набора.

В этой статье
Коротко. Маскирование данных заменяет чувствительные значения в копии базы на безопасные аналоги. Найдите персональные и секретные поля, выберите статическое или динамическое маскирование, сохраните связи и форматы, затем проверьте риск обратной идентификации и полезность тестового набора.
Копия рабочей базы удобна для разработки и аналитики, но переносит в менее защищённый контур телефоны, адреса, договоры и финансовые сведения. Простое удаление имени не решает задачу: человека можно узнать по сочетанию других признаков.
Для отдельного файла подходит инструкция как обезличить документ. Синтетические данные создают новый набор. Маскирование работает с копией существующей структуры и заменяет значения по правилам.
| Элемент | Назначение | Контроль |
|---|---|---|
| Статическое | Значения меняются в копии | Разработка и тест |
| Динамическое | Результат скрывается при запросе | Роли пользователей |
| Токенизация | Значение заменяется токеном | Контролируемое соответствие |
| Синтетика | Создаётся новый набор | Отдельная модель полезности |
Безопасность оценивают не по внешнему виду отдельных полей, а по возможности связать записи с человеком или организацией с учётом доступных внешних данных. Особенно опасны редкие комбинации и сохранённые свободные тексты.
Определите контур
Рабочий объект этапа — копия базы, пользователи и цель применения. Маскирование полезно, когда сохраняет нужные свойства теста, но не позволяет восстановить реальные значения. Выполните «описать доступ и допустимый результат» и сохраните протокол этапа «определите контур», чтобы восстановить ход решения.
- Что проверяем: копия базы, пользователи и цель применения.
- Основной риск: маскируют данные без модели угроз.
- Контрольный случай: подрядчик получает тестовую среду.
- Метрика: число сценариев с оценкой риска; владелец — специалист безопасности.
Не принимайте этап на удобном примере. Воспроизведите ситуацию «подрядчик получает тестовую среду» и отдельно проверьте, не проявился ли риск «маскируют данные без модели угроз». Ответственный специалист безопасности сверяет показатель «число сценариев с оценкой риска» с исходной линией, записывает причину отклонения и выбирает запуск, исправление или отказ от изменения.
Попросите второго сотрудника повторить шаг «описать доступ и допустимый результат» по сохранённому артефакту. Другой вывод означает, что правило всё ещё зависит от автора. При совпадении включите случай «подрядчик получает тестовую среду» в регулярный контроль. Рост метрики «число сценариев с оценкой риска» не принимают, если одновременно возникает риск «маскируют данные без модели угроз»: сначала нужен ограничитель и откат.
Найдите чувствительные поля
В разделе «Найдите чувствительные поля» команда рассматривает прямые, косвенные и секретные идентификаторы. Сначала подготовьте протокол этапа «найдите чувствительные поля», затем выполните «сканировать схему и выборку значений». Маскирование полезно, когда сохраняет нужные свойства теста, но не позволяет восстановить реальные значения.
- Что проверяем: прямые, косвенные и секретные идентификаторы.
- Основной риск: ищут только очевидные ФИО и телефон.
- Контрольный случай: комментарий содержит паспортные данные.
- Метрика: покрытие инвентаризации; владелец — data steward.
Не принимайте этап на удобном примере. Воспроизведите ситуацию «комментарий содержит паспортные данные» и отдельно проверьте, не проявился ли риск «ищут только очевидные ФИО и телефон». Ответственный data steward сверяет показатель «покрытие инвентаризации» с исходной линией, записывает причину отклонения и выбирает запуск, исправление или отказ от изменения.
Попросите второго сотрудника повторить шаг «сканировать схему и выборку значений» по сохранённому артефакту. Другой вывод означает, что правило всё ещё зависит от автора. При совпадении включите случай «комментарий содержит паспортные данные» в регулярный контроль. Рост метрики «покрытие инвентаризации» не принимают, если одновременно возникает риск «ищут только очевидные ФИО и телефон»: сначала нужен ограничитель и откат.
Классифицируйте риск
Начните с границы: тип данных, редкость и возможность связывания. Рабочее действие формулируется как «назначить класс и правило обработки». Его результатом должен стать протокол этапа «классифицируйте риск». Маскирование полезно, когда сохраняет нужные свойства теста, но не позволяет восстановить реальные значения.
- Что проверяем: тип данных, редкость и возможность связывания.
- Основной риск: все поля получают одинаковую замену.
- Контрольный случай: редкая должность раскрывает сотрудника.
- Метрика: число высокорисковых комбинаций; владелец — владелец данных.
Не принимайте этап на удобном примере. Воспроизведите ситуацию «редкая должность раскрывает сотрудника» и отдельно проверьте, не проявился ли риск «все поля получают одинаковую замену». Ответственный владелец данных сверяет показатель «число высокорисковых комбинаций» с исходной линией, записывает причину отклонения и выбирает запуск, исправление или отказ от изменения.
Попросите второго сотрудника повторить шаг «назначить класс и правило обработки» по сохранённому артефакту. Другой вывод означает, что правило всё ещё зависит от автора. При совпадении включите случай «редкая должность раскрывает сотрудника» в регулярный контроль. Рост метрики «число высокорисковых комбинаций» не принимают, если одновременно возникает риск «все поля получают одинаковую замену»: сначала нужен ограничитель и откат.
Выберите режим
Для этапа «Выберите режим» заранее зафиксируйте статическая копия или динамическое отображение. Маскирование полезно, когда сохраняет нужные свойства теста, но не позволяет восстановить реальные значения. Команда выполняет «сопоставить режим с каналом доступа», а для повторной проверки оставляет протокол этапа «выберите режим».
- Что проверяем: статическая копия или динамическое отображение.
- Основной риск: динамическая маска считается защитой выгрузки.
- Контрольный случай: администратор базы обходит представление.
- Метрика: необработанные пути доступа; владелец — архитектор безопасности.
Не принимайте этап на удобном примере. Воспроизведите ситуацию «администратор базы обходит представление» и отдельно проверьте, не проявился ли риск «динамическая маска считается защитой выгрузки». Ответственный архитектор безопасности сверяет показатель «необработанные пути доступа» с исходной линией, записывает причину отклонения и выбирает запуск, исправление или отказ от изменения.
Попросите второго сотрудника повторить шаг «сопоставить режим с каналом доступа» по сохранённому артефакту. Другой вывод означает, что правило всё ещё зависит от автора. При совпадении включите случай «администратор базы обходит представление» в регулярный контроль. Рост метрики «необработанные пути доступа» не принимают, если одновременно возникает риск «динамическая маска считается защитой выгрузки»: сначала нужен ограничитель и откат.
Сохраните формат
Проверяемая единица здесь — тип, длина, диапазон и бизнес-ограничения. Свяжите её с действием «генерировать реалистичные допустимые значения» и доказательством «протокол этапа «сохраните формат»». Маскирование полезно, когда сохраняет нужные свойства теста, но не позволяет восстановить реальные значения.
- Что проверяем: тип, длина, диапазон и бизнес-ограничения.
- Основной риск: случайная строка ломает тест интерфейса.
- Контрольный случай: телефон должен проходить валидацию формы.
- Метрика: доля прошедших тестов; владелец — QA-инженер.
Не принимайте этап на удобном примере. Воспроизведите ситуацию «телефон должен проходить валидацию формы» и отдельно проверьте, не проявился ли риск «случайная строка ломает тест интерфейса». Ответственный QA-инженер сверяет показатель «доля прошедших тестов» с исходной линией, записывает причину отклонения и выбирает запуск, исправление или отказ от изменения.
Попросите второго сотрудника повторить шаг «генерировать реалистичные допустимые значения» по сохранённому артефакту. Другой вывод означает, что правило всё ещё зависит от автора. При совпадении включите случай «телефон должен проходить валидацию формы» в регулярный контроль. Рост метрики «доля прошедших тестов» не принимают, если одновременно возникает риск «случайная строка ломает тест интерфейса»: сначала нужен ограничитель и откат.
Поддержите связи
Не переходите сразу к инструменту. Сначала разберите одинаковые сущности в нескольких таблицах, перечислите доступные входы и отделите обязательное условие от удобного предположения. После этого выполните «использовать согласованную трансформацию». Приёмка опирается на протокол этапа «поддержите связи». Маскирование полезно, когда сохраняет нужные свойства теста, но не позволяет восстановить реальные значения.
- Что проверяем: одинаковые сущности в нескольких таблицах.
- Основной риск: независимая замена разрушает внешние ключи.
- Контрольный случай: клиент и его заказ должны оставаться связанными.
- Метрика: целостность ссылок; владелец — инженер данных.
Не принимайте этап на удобном примере. Воспроизведите ситуацию «клиент и его заказ должны оставаться связанными» и отдельно проверьте, не проявился ли риск «независимая замена разрушает внешние ключи». Ответственный инженер данных сверяет показатель «целостность ссылок» с исходной линией, записывает причину отклонения и выбирает запуск, исправление или отказ от изменения.
Попросите второго сотрудника повторить шаг «использовать согласованную трансформацию» по сохранённому артефакту. Другой вывод означает, что правило всё ещё зависит от автора. При совпадении включите случай «клиент и его заказ должны оставаться связанными» в регулярный контроль. Рост метрики «целостность ссылок» не принимают, если одновременно возникает риск «независимая замена разрушает внешние ключи»: сначала нужен ограничитель и откат.
Обработайте свободный текст
Этап «Обработайте свободный текст» начинается с инвентаризации. Команда описывает комментарии, письма и вложения, источник каждого элемента и состояние, при котором работу нельзя продолжать. Маскирование полезно, когда сохраняет нужные свойства теста, но не позволяет восстановить реальные значения. Проверяемый переход — «искать сущности и применять ручную проверку»; его версия и результат входят в протокол этапа «обработайте свободный текст».
- Что проверяем: комментарии, письма и вложения.
- Основной риск: структурные поля закрыты, текст остаётся исходным.
- Контрольный случай: менеджер написал адрес в примечании.
- Метрика: остаточные чувствительные фрагменты; владелец — специалист NLP.
Не принимайте этап на удобном примере. Воспроизведите ситуацию «менеджер написал адрес в примечании» и отдельно проверьте, не проявился ли риск «структурные поля закрыты, текст остаётся исходным». Ответственный специалист NLP сверяет показатель «остаточные чувствительные фрагменты» с исходной линией, записывает причину отклонения и выбирает запуск, исправление или отказ от изменения.
Попросите второго сотрудника повторить шаг «искать сущности и применять ручную проверку» по сохранённому артефакту. Другой вывод означает, что правило всё ещё зависит от автора. При совпадении включите случай «менеджер написал адрес в примечании» в регулярный контроль. Рост метрики «остаточные чувствительные фрагменты» не принимают, если одновременно возникает риск «структурные поля закрыты, текст остаётся исходным»: сначала нужен ограничитель и откат.
Проверьте реидентификацию
Сделайте для раздела «Проверьте реидентификацию» отдельную контрольную карточку. В ней фиксируются сочетания признаков и внешние источники, текущая версия материала и сотрудник, имеющий право принять результат. Решение нельзя принимать по памяти: выполните «провести атакующий тест на выборке» и приложите протокол этапа «проверьте реидентификацию». Маскирование полезно, когда сохраняет нужные свойства теста, но не позволяет восстановить реальные значения.
- Что проверяем: сочетания признаков и внешние источники.
- Основной риск: каждое поле безопасно оценивают отдельно.
- Контрольный случай: возраст, город и редкая покупка указывают на человека.
- Метрика: доля восстановленных связей; владелец — privacy-инженер.
Не принимайте этап на удобном примере. Воспроизведите ситуацию «возраст, город и редкая покупка указывают на человека» и отдельно проверьте, не проявился ли риск «каждое поле безопасно оценивают отдельно». Ответственный privacy-инженер сверяет показатель «доля восстановленных связей» с исходной линией, записывает причину отклонения и выбирает запуск, исправление или отказ от изменения.
Попросите второго сотрудника повторить шаг «провести атакующий тест на выборке» по сохранённому артефакту. Другой вывод означает, что правило всё ещё зависит от автора. При совпадении включите случай «возраст, город и редкая покупка указывают на человека» в регулярный контроль. Рост метрики «доля восстановленных связей» не принимают, если одновременно возникает риск «каждое поле безопасно оценивают отдельно»: сначала нужен ограничитель и откат.
Ограничьте процесс
До автоматизации пункта «Ограничьте процесс» проведите ручной прогон. Возьмите доступ к исходнику, правилам и таблице соответствий, сохраните порядок операций и отметьте места, где два специалиста принимают разные решения. Маскирование полезно, когда сохраняет нужные свойства теста, но не позволяет восстановить реальные значения. Ручной эталон сравнивают с действием «автоматизировать защищённый конвейер», результат записывают в протокол этапа «ограничьте процесс».
- Что проверяем: доступ к исходнику, правилам и таблице соответствий.
- Основной риск: маскирование запускают локальным скриптом без журнала.
- Контрольный случай: файл с соответствиями остаётся рядом с копией.
- Метрика: число ручных операций; владелец — DevSecOps.
Не принимайте этап на удобном примере. Воспроизведите ситуацию «файл с соответствиями остаётся рядом с копией» и отдельно проверьте, не проявился ли риск «маскирование запускают локальным скриптом без журнала». Ответственный DevSecOps сверяет показатель «число ручных операций» с исходной линией, записывает причину отклонения и выбирает запуск, исправление или отказ от изменения.
Попросите второго сотрудника повторить шаг «автоматизировать защищённый конвейер» по сохранённому артефакту. Другой вывод означает, что правило всё ещё зависит от автора. При совпадении включите случай «файл с соответствиями остаётся рядом с копией» в регулярный контроль. Рост метрики «число ручных операций» не принимают, если одновременно возникает риск «маскирование запускают локальным скриптом без журнала»: сначала нужен ограничитель и откат.
Обновляйте копию
Завершающий контур относится к объекту «повторное создание и удаление старых наборов». Здесь важно проверить не красивый пример, а повторяемость результата после смены исполнителя, периода или источника. Для воспроизводимости примените «назначить срок жизни и автоматическое удаление» и сохраните протокол этапа «обновляйте копию». Маскирование полезно, когда сохраняет нужные свойства теста, но не позволяет восстановить реальные значения.
- Что проверяем: повторное создание и удаление старых наборов.
- Основной риск: безопасная версия устаревает и копируется бесконтрольно.
- Контрольный случай: временная база остаётся после проекта.
- Метрика: возраст и число активных копий; владелец — владелец платформы.
Не принимайте этап на удобном примере. Воспроизведите ситуацию «временная база остаётся после проекта» и отдельно проверьте, не проявился ли риск «безопасная версия устаревает и копируется бесконтрольно». Ответственный владелец платформы сверяет показатель «возраст и число активных копий» с исходной линией, записывает причину отклонения и выбирает запуск, исправление или отказ от изменения.
Попросите второго сотрудника повторить шаг «назначить срок жизни и автоматическое удаление» по сохранённому артефакту. Другой вывод означает, что правило всё ещё зависит от автора. При совпадении включите случай «временная база остаётся после проекта» в регулярный контроль. Рост метрики «возраст и число активных копий» не принимают, если одновременно возникает риск «безопасная версия устаревает и копируется бесконтрольно»: сначала нужен ограничитель и откат.
Матрица приёмки
| Этап | Доказательство | Владелец |
|---|---|---|
| Определите контур | протокол этапа «определите контур» | специалист безопасности |
| Найдите чувствительные поля | протокол этапа «найдите чувствительные поля» | data steward |
| Классифицируйте риск | протокол этапа «классифицируйте риск» | владелец данных |
| Выберите режим | протокол этапа «выберите режим» | архитектор безопасности |
| Сохраните формат | протокол этапа «сохраните формат» | QA-инженер |
| Поддержите связи | протокол этапа «поддержите связи» | инженер данных |
| Обработайте свободный текст | протокол этапа «обработайте свободный текст» | специалист NLP |
Что изучить дальше
- обезличить документ
- персональные данные в ИИ
- синтетические данные
- политика использования ИИ
- локальная нейросеть
- аудит ИИ-систем
Чек-лист запуска
- Определена одна задача и единица результата.
- Зафиксирована исходная линия до изменений.
- Назначены владелец решения и владелец данных.
- Основная и защитная метрики записаны заранее.
- Проверены обычный, крайний и ошибочный сценарии.
- Версии входов, правил и результата можно восстановить.
- Есть ручной маршрут для спорного случая.
- Назначена дата проверки результата и условие отката.
Остался вопрос по теме статьи? Напишите его в предложку блога — отвечаю лично: задать вопрос в MAX. Частые вопросы разбираю отдельными статьями и присылаю ссылку тому, кто спросил.
Частые вопросы
Что такое маскирование данных?
Это замена чувствительных значений безопасными аналогами при сохранении структуры и свойств, необходимых тесту или работе ограниченной роли.
Чем маскирование отличается от шифрования?
Шифрование обратимо при наличии ключа и защищает хранение или передачу, а маскированный набор предназначен для использования без доступа к исходным значениям.
Что такое динамическое маскирование?
Это изменение отображаемого результата в момент запроса в зависимости от роли, без создания отдельной полностью изменённой копии.
Можно ли сохранить связи между таблицами?
Да, детерминированная замена позволяет одинаковому исходному значению получать одинаковый безопасный аналог, но это требует отдельной оценки риска.
Читайте дальше
-
 Сравнение версий документа: Word, PDF и нейросеть
Сравнение версий документа помогает найти добавления, удаления, перестановки и изменения таблиц в Word, PDF и сканах…
-
 Next Best Action: как подсказывать менеджеру следующий шаг
Next Best Action выбирает лучшее следующее действие для конкретного клиента с учётом контекста, истории, ограничений и…
-
 Рекомендательные системы: как запустить рекомендации товаров и контента
Рекомендательная система выбирает товары, материалы или действия для конкретного пользователя и контекста. Начните с…