WhiteMAX: что это за мод MAX и чем опасна установка
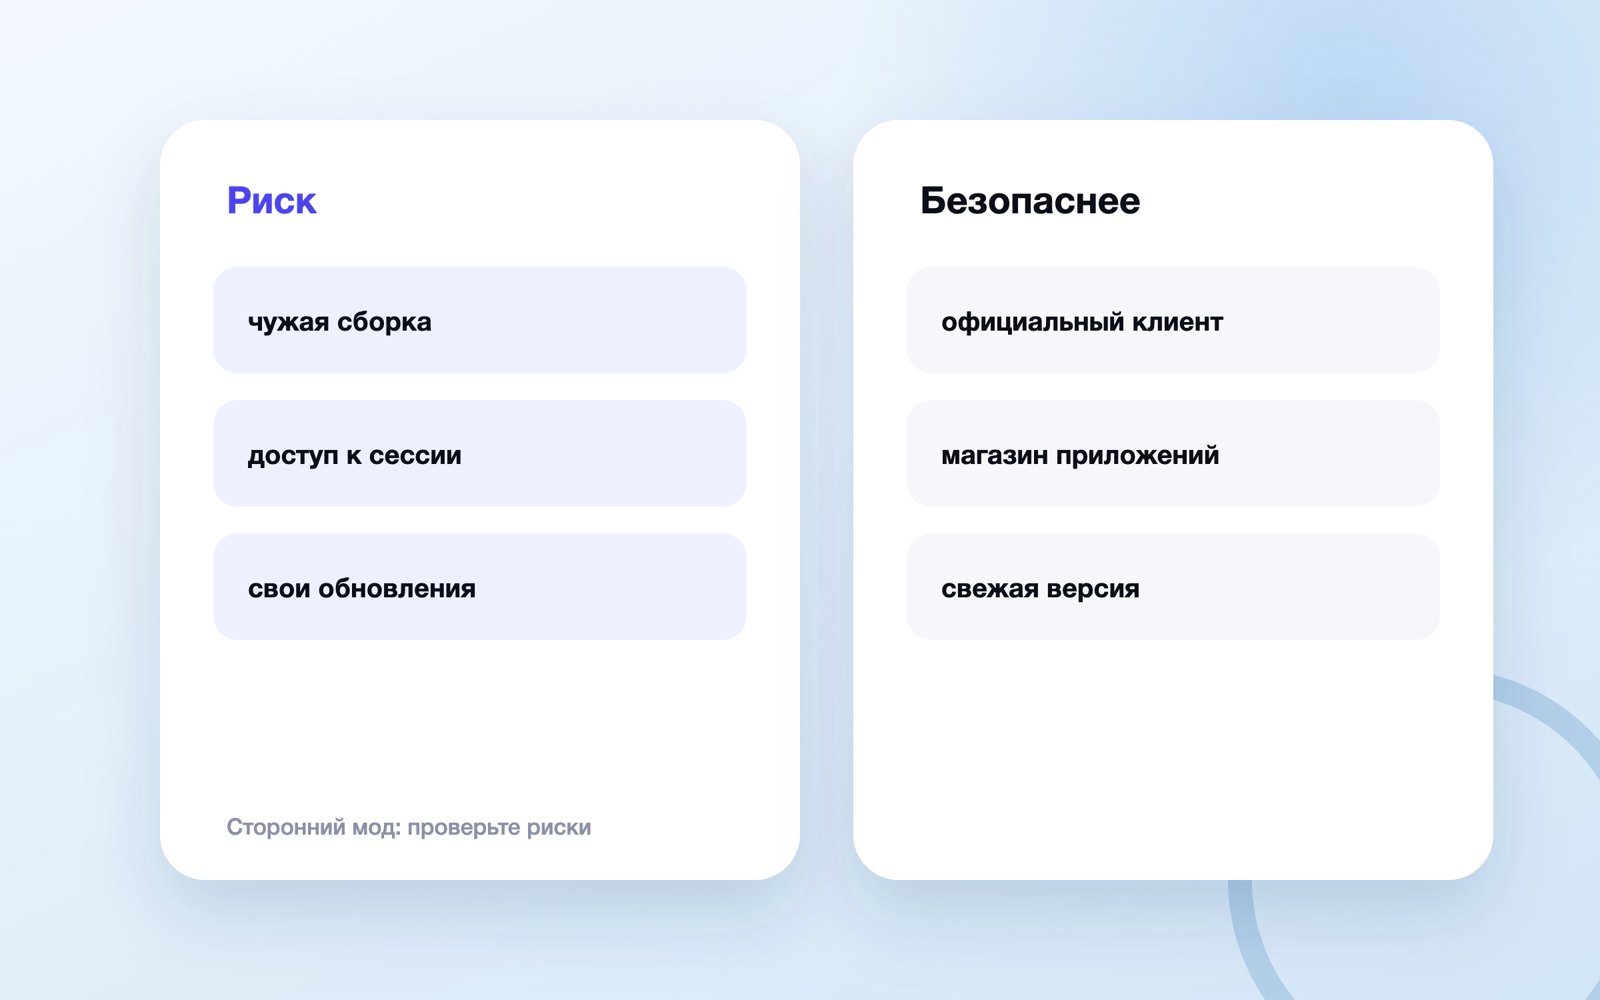
WhiteMAX — сторонняя модификация клиента MAX, а не официальный режим мессенджера. Перед установкой оцените происхождение сборки, разрешения, обновления и риск для аккаунта и данных. Безопасный вариант — официальный клиент или одобренный MAX клиент через Open Client API.

В этой статье
Коротко. WhiteMAX — сторонняя модификация клиента MAX, а не официальный режим мессенджера. Перед установкой оцените происхождение сборки, разрешения, обновления и риск для аккаунта и данных. Безопасный вариант — официальный клиент или одобренный MAX клиент через Open Client API.
WhiteMAX распространяется как модифицированная сборка клиента MAX и обещает изменить сетевую активность и отдельные функции приложения. Это не настройка внутри официального клиента. Установка такого файла означает, что пользователь доверяет аккаунт, сообщения, токены сессии и разрешения не только MAX, но и автору конкретной сборки и каналу её распространения.
Официальный способ установки разобран в инструкции как скачать MAX на Android. До экспериментов проверьте настройки приватности MAX и обновите приложение по инструкции как обновить MAX. Эта статья не содержит APK-файлов и ссылок на скачивание мода.
| Участок | Что происходит | Что контролировать |
|---|---|---|
| Происхождение | Сторонняя сборка | Нет статуса официального клиента |
| Доступ | Аккаунт и разрешения | Риск зависит от кода и сборки |
| Обновления | Отдельный канал поставки | Патчи могут запаздывать |
| Альтернатива | Официальный клиент | Поддерживаемый маршрут |
Пользовательское соглашение MAX предупреждает, что программы третьих лиц используются на риск пользователя. Для альтернативных клиентов MAX публикует отдельные условия Open Client API и процедуру одобрения разработчика. Сам проект WhiteMAX публично называет себя модом; наличие открытого репозитория само по себе не подтверждает происхождение конкретного APK.
Отделите мод от официального клиента
Рабочая точка этого этапа — название, издатель, источник установки и цифровая подпись. не считать похожий интерфейс подтверждением происхождения До изменения сохраните карточка установленного приложения; иначе команда не отличит результат от впечатления.
- Объект контроля: название, издатель, источник установки и цифровая подпись.
- Решение этапа: не считать похожий интерфейс подтверждением происхождения
- Доказательство: карточка установленного приложения.
- Ответственный: владелец устройства; метрика — совпадение издателя с официальным каналом.
Проверьте крайний случай «APK получен из сообщения или зеркала» отдельно от обычного потока. Ловушка — слово MAX в названии принимают за одобрение компании. Владелец владелец устройства принимает этап по показателю «совпадение издателя с официальным каналом» и записывает причину отклонения, если порог не достигнут.
Разложите работу на один наблюдаемый цикл: получить исходный объект «название, издатель, источник установки и цифровая подпись», выполнить правило «не считать похожий интерфейс подтверждением происхождения», сохранить «карточка установленного приложения» и попросить другого сотрудника повторить действие. Если повтор требует объяснений автора, процесс ещё держится на человеке, а не на системе. Для ситуации «APK получен из сообщения или зеркала» заранее запишите допустимый результат, срок реакции и способ возврата к предыдущей версии.
Поймите модель доверия
Здесь разбирают код проекта, процесс сборки, APK и канал доставки. Решение формулируется заранее: рассматривать каждое звено как отдельную проверку Проверяемый след работы — схема цепочки поставки.
- Объект контроля: код проекта, процесс сборки, APK и канал доставки.
- Решение этапа: рассматривать каждое звено как отдельную проверку
- Доказательство: схема цепочки поставки.
- Ответственный: специалист по безопасности; метрика — проверяемость происхождения.
Контрольный пример — готовая сборка не соответствует публичному коммиту. Если проявляется ошибка «открытый исходный код автоматически объявляют безопасным», не маскируйте её средним значением. Ответственный специалист по безопасности сверяет «проверяемость происхождения» и решает, исправлять маршрут, данные или правило.
Разложите работу на один наблюдаемый цикл: получить исходный объект «код проекта, процесс сборки, APK и канал доставки», выполнить правило «рассматривать каждое звено как отдельную проверку», сохранить «схема цепочки поставки» и попросить другого сотрудника повторить действие. Если повтор требует объяснений автора, процесс ещё держится на человеке, а не на системе. Для ситуации «готовая сборка не соответствует публичному коммиту» заранее запишите допустимый результат, срок реакции и способ возврата к предыдущей версии.
Оцените доступ к аккаунту
Не начинайте с покупки сервиса. Сначала опишите токены сессии, номер телефона, сообщения и файлы. считать клиент привилегированным приложением Только после этого появляется смысл собирать перечень чувствительных данных.
- Объект контроля: токены сессии, номер телефона, сообщения и файлы.
- Решение этапа: считать клиент привилегированным приложением
- Доказательство: перечень чувствительных данных.
- Ответственный: пользователь; метрика — число неоправданных доступов.
Воспроизведите ситуацию «приложение видит данные внутри авторизованной сессии» без устных подсказок исполнителю. Это обнаруживает риск «риск сводят только к разрешениям Android». Метрику «число неоправданных доступов» подписывает пользователь, после чего артефакт можно включить в регулярный аудит.
Разложите работу на один наблюдаемый цикл: получить исходный объект «токены сессии, номер телефона, сообщения и файлы», выполнить правило «считать клиент привилегированным приложением», сохранить «перечень чувствительных данных» и попросить другого сотрудника повторить действие. Если повтор требует объяснений автора, процесс ещё держится на человеке, а не на системе. Для ситуации «приложение видит данные внутри авторизованной сессии» заранее запишите допустимый результат, срок реакции и способ возврата к предыдущей версии.
Проверьте разрешения устройства
Для этапа «Проверьте разрешения устройства» нужен конкретный объект: контакты, файлы, камера, микрофон, уведомления и фон. отключить необязательные разрешения и проверить поведение Факт выполнения подтверждает скриншот настроек разрешений, а не отметка в плане.
- Объект контроля: контакты, файлы, камера, микрофон, уведомления и фон.
- Решение этапа: отключить необязательные разрешения и проверить поведение
- Доказательство: скриншот настроек разрешений.
- Ответственный: владелец устройства; метрика — минимальный набор разрешений.
Отдельный тест строят вокруг случая «мод просит доступ к специальным возможностям». Он нужен, потому что частая ошибка — разрешение принимают без связи с функцией. Роль владелец устройства проверяет «минимальный набор разрешений» и подтверждает, что результат можно объяснить по сохранённым данным.
Разложите работу на один наблюдаемый цикл: получить исходный объект «контакты, файлы, камера, микрофон, уведомления и фон», выполнить правило «отключить необязательные разрешения и проверить поведение», сохранить «скриншот настроек разрешений» и попросить другого сотрудника повторить действие. Если повтор требует объяснений автора, процесс ещё держится на человеке, а не на системе. Для ситуации «мод просит доступ к специальным возможностям» заранее запишите допустимый результат, срок реакции и способ возврата к предыдущей версии.
Учтите обновления и уязвимости
Граница этапа — версия клиента, библиотеки и скорость выпуска исправлений. Команда договаривается о правиле: не оставлять стороннюю сборку без понятного цикла патчей Затем сохраняет журнал версий, чтобы повторить проверку после изменений.
- Объект контроля: версия клиента, библиотеки и скорость выпуска исправлений.
- Решение этапа: не оставлять стороннюю сборку без понятного цикла патчей
- Доказательство: журнал версий.
- Ответственный: сопровождающий; метрика — задержка относительно поддерживаемой версии.
Не ограничивайтесь удобным примером. Сценарий «сервер меняет протокол после обновления» показывает, не возникла ли ловушка «дополнительные функции важнее исправлений безопасности». За показатель «задержка относительно поддерживаемой версии» отвечает сопровождающий; без его решения этап остаётся открытым.
Разложите работу на один наблюдаемый цикл: получить исходный объект «версия клиента, библиотеки и скорость выпуска исправлений», выполнить правило «не оставлять стороннюю сборку без понятного цикла патчей», сохранить «журнал версий» и попросить другого сотрудника повторить действие. Если повтор требует объяснений автора, процесс ещё держится на человеке, а не на системе. Для ситуации «сервер меняет протокол после обновления» заранее запишите допустимый результат, срок реакции и способ возврата к предыдущей версии.
Не смешивайте эксперимент и Госуслуги
Рабочая точка этого этапа — аккаунт с чувствительными сервисами и цифровыми документами. не вводить значимые учётные данные в неподтверждённый клиент До изменения сохраните решение о допустимом контуре; иначе команда не отличит результат от впечатления.
- Объект контроля: аккаунт с чувствительными сервисами и цифровыми документами.
- Решение этапа: не вводить значимые учётные данные в неподтверждённый клиент
- Доказательство: решение о допустимом контуре.
- Ответственный: владелец аккаунта; метрика — число чувствительных связок.
Проверьте крайний случай «на аккаунте используется цифровой ID» отдельно от обычного потока. Ловушка — удобство считают достаточным основанием для доверия. Владелец владелец аккаунта принимает этап по показателю «число чувствительных связок» и записывает причину отклонения, если порог не достигнут.
Разложите работу на один наблюдаемый цикл: получить исходный объект «аккаунт с чувствительными сервисами и цифровыми документами», выполнить правило «не вводить значимые учётные данные в неподтверждённый клиент», сохранить «решение о допустимом контуре» и попросить другого сотрудника повторить действие. Если повтор требует объяснений автора, процесс ещё держится на человеке, а не на системе. Для ситуации «на аккаунте используется цифровой ID» заранее запишите допустимый результат, срок реакции и способ возврата к предыдущей версии.
Проверьте условия использования
Здесь разбирают пользовательское соглашение и официальный Open Client API. Решение формулируется заранее: отличать одобренный клиент от неофициальной модификации Проверяемый след работы — ссылка на действующие условия.
- Объект контроля: пользовательское соглашение и официальный Open Client API.
- Решение этапа: отличать одобренный клиент от неофициальной модификации
- Доказательство: ссылка на действующие условия.
- Ответственный: юрист или ИБ; метрика — подтверждённый статус клиента.
Контрольный пример — клиент не имеет подтверждённого App-ID. Если проявляется ошибка «техническую возможность путают с разрешением», не маскируйте её средним значением. Ответственный юрист или ИБ сверяет «подтверждённый статус клиента» и решает, исправлять маршрут, данные или правило.
Разложите работу на один наблюдаемый цикл: получить исходный объект «пользовательское соглашение и официальный Open Client API», выполнить правило «отличать одобренный клиент от неофициальной модификации», сохранить «ссылка на действующие условия» и попросить другого сотрудника повторить действие. Если повтор требует объяснений автора, процесс ещё держится на человеке, а не на системе. Для ситуации «клиент не имеет подтверждённого App-ID» заранее запишите допустимый результат, срок реакции и способ возврата к предыдущей версии.
Выберите штатную альтернативу
Не начинайте с покупки сервиса. Сначала опишите официальные настройки приватности, уведомлений и разрешений. сначала решить задачу средствами поддерживаемого приложения Только после этого появляется смысл собирать чек-лист настроек.
- Объект контроля: официальные настройки приватности, уведомлений и разрешений.
- Решение этапа: сначала решить задачу средствами поддерживаемого приложения
- Доказательство: чек-лист настроек.
- Ответственный: пользователь; метрика — задача решена без стороннего APK.
Воспроизведите ситуацию «нужно ограничить доступ к контактам» без устных подсказок исполнителю. Это обнаруживает риск «мод устанавливают ради функции, уже доступной штатно». Метрику «задача решена без стороннего APK» подписывает пользователь, после чего артефакт можно включить в регулярный аудит.
Разложите работу на один наблюдаемый цикл: получить исходный объект «официальные настройки приватности, уведомлений и разрешений», выполнить правило «сначала решить задачу средствами поддерживаемого приложения», сохранить «чек-лист настроек» и попросить другого сотрудника повторить действие. Если повтор требует объяснений автора, процесс ещё держится на человеке, а не на системе. Для ситуации «нужно ограничить доступ к контактам» заранее запишите допустимый результат, срок реакции и способ возврата к предыдущей версии.
Безопасно вернитесь на официальный клиент
Для этапа «Безопасно вернитесь на официальный клиент» нужен конкретный объект: удаление мода, установка из магазина и проверка сессий. не переносить неизвестные файлы и завершить лишние входы Факт выполнения подтверждает протокол восстановления, а не отметка в плане.
- Объект контроля: удаление мода, установка из магазина и проверка сессий.
- Решение этапа: не переносить неизвестные файлы и завершить лишние входы
- Доказательство: протокол восстановления.
- Ответственный: служба поддержки; метрика — закрытые неизвестные сессии.
Отдельный тест строят вокруг случая «в списке остаётся неизвестная сессия». Он нужен, потому что частая ошибка — официальный клиент ставят поверх без проверки. Роль служба поддержки проверяет «закрытые неизвестные сессии» и подтверждает, что результат можно объяснить по сохранённым данным.
Разложите работу на один наблюдаемый цикл: получить исходный объект «удаление мода, установка из магазина и проверка сессий», выполнить правило «не переносить неизвестные файлы и завершить лишние входы», сохранить «протокол восстановления» и попросить другого сотрудника повторить действие. Если повтор требует объяснений автора, процесс ещё держится на человеке, а не на системе. Для ситуации «в списке остаётся неизвестная сессия» заранее запишите допустимый результат, срок реакции и способ возврата к предыдущей версии.
Следите за признаками компрометации
Граница этапа — неожиданные входы, сообщения, запросы кода и изменения профиля. Команда договаривается о правиле: немедленно завершать сессии и восстанавливать доступ Затем сохраняет журнал инцидента, чтобы повторить проверку после изменений.
- Объект контроля: неожиданные входы, сообщения, запросы кода и изменения профиля.
- Решение этапа: немедленно завершать сессии и восстанавливать доступ
- Доказательство: журнал инцидента.
- Ответственный: владелец аккаунта; метрика — время до блокировки инцидента.
Не ограничивайтесь удобным примером. Сценарий «контакты получают сообщения без участия владельца» показывает, не возникла ли ловушка «аномалию списывают на ошибку интерфейса». За показатель «время до блокировки инцидента» отвечает владелец аккаунта; без его решения этап остаётся открытым.
Разложите работу на один наблюдаемый цикл: получить исходный объект «неожиданные входы, сообщения, запросы кода и изменения профиля», выполнить правило «немедленно завершать сессии и восстанавливать доступ», сохранить «журнал инцидента» и попросить другого сотрудника повторить действие. Если повтор требует объяснений автора, процесс ещё держится на человеке, а не на системе. Для ситуации «контакты получают сообщения без участия владельца» заранее запишите допустимый результат, срок реакции и способ возврата к предыдущей версии.
Матрица приёмки
| Этап | Доказательство | Владелец |
|---|---|---|
| Отделите мод от официального клиента | карточка установленного приложения | владелец устройства |
| Поймите модель доверия | схема цепочки поставки | специалист по безопасности |
| Оцените доступ к аккаунту | перечень чувствительных данных | пользователь |
| Проверьте разрешения устройства | скриншот настроек разрешений | владелец устройства |
| Учтите обновления и уязвимости | журнал версий | сопровождающий |
| Не смешивайте эксперимент и Госуслуги | решение о допустимом контуре | владелец аккаунта |
| Проверьте условия использования | ссылка на действующие условия | юрист или ИБ |
Что изучить дальше
- скачать MAX на Android
- настройки приватности
- безопасен ли MAX
- пароль в MAX
- обновить MAX
- взломали аккаунт MAX
Чек-лист перед запуском
- Выбран один процесс и назначен владелец.
- Зафиксировано исходное состояние и контрольный набор.
- Основная и защитная метрики записаны заранее.
- Описаны роли, исключения и условие остановки.
- Входные данные, версии и решения можно восстановить.
- Пограничные случаи проверены отдельно.
- Есть ручной маршрут для сомнительного результата.
- После пилота назначена дата повторной проверки.
Остался вопрос по теме статьи? Напишите его в предложку блога — отвечаю лично: задать вопрос в MAX. Частые вопросы разбираю отдельными статьями и присылаю ссылку тому, кто спросил.
Частые вопросы
WhiteMAX — официальный клиент MAX?
Нет. Проект позиционирует себя как стороннюю модификацию. Официальные альтернативные клиенты требуют отдельного одобрения и App-ID в программе Open Client API MAX.
Можно ли считать мод безопасным из-за открытого кода?
Нет. Открытый репозиторий помогает анализу, но не доказывает, что скачанный APK собран именно из опубликованного кода и не был изменён.
Какие основные риски установки?
Компрометация сессии и переписки, избыточные разрешения, задержка исправлений, несовместимость с сервером и блокировка или потеря доступа к аккаунту.
Что делать, если мод уже установлен?
Удалить его, установить официальный MAX из указанного на max.ru магазина, завершить неизвестные сессии, обновить защиту аккаунта и проверить разрешения устройства.
Читайте дальше
-
 Как отключить звонки в MAX: настройки для контактов и незнакомых
Ограничить звонки в MAX можно через Безопасный режим: откройте Настройки → Безопасность → Безопасный режим и включите…
-
 Лимиты API MAX: как не получить ошибку при массовых запросах
Лимиты API MAX нужно читать для конкретного метода и ответа сервера: единого безопасного числа запросов для всех…
-
 Webhook для бота MAX: получение событий, проверка и повторная доставка
Вебхук MAX-бота — это HTTPS-адрес, на который платформа отправляет выбранные события. Подписка задаёт URL…