MCP-сервер: что это и как подключить данные компании к ИИ
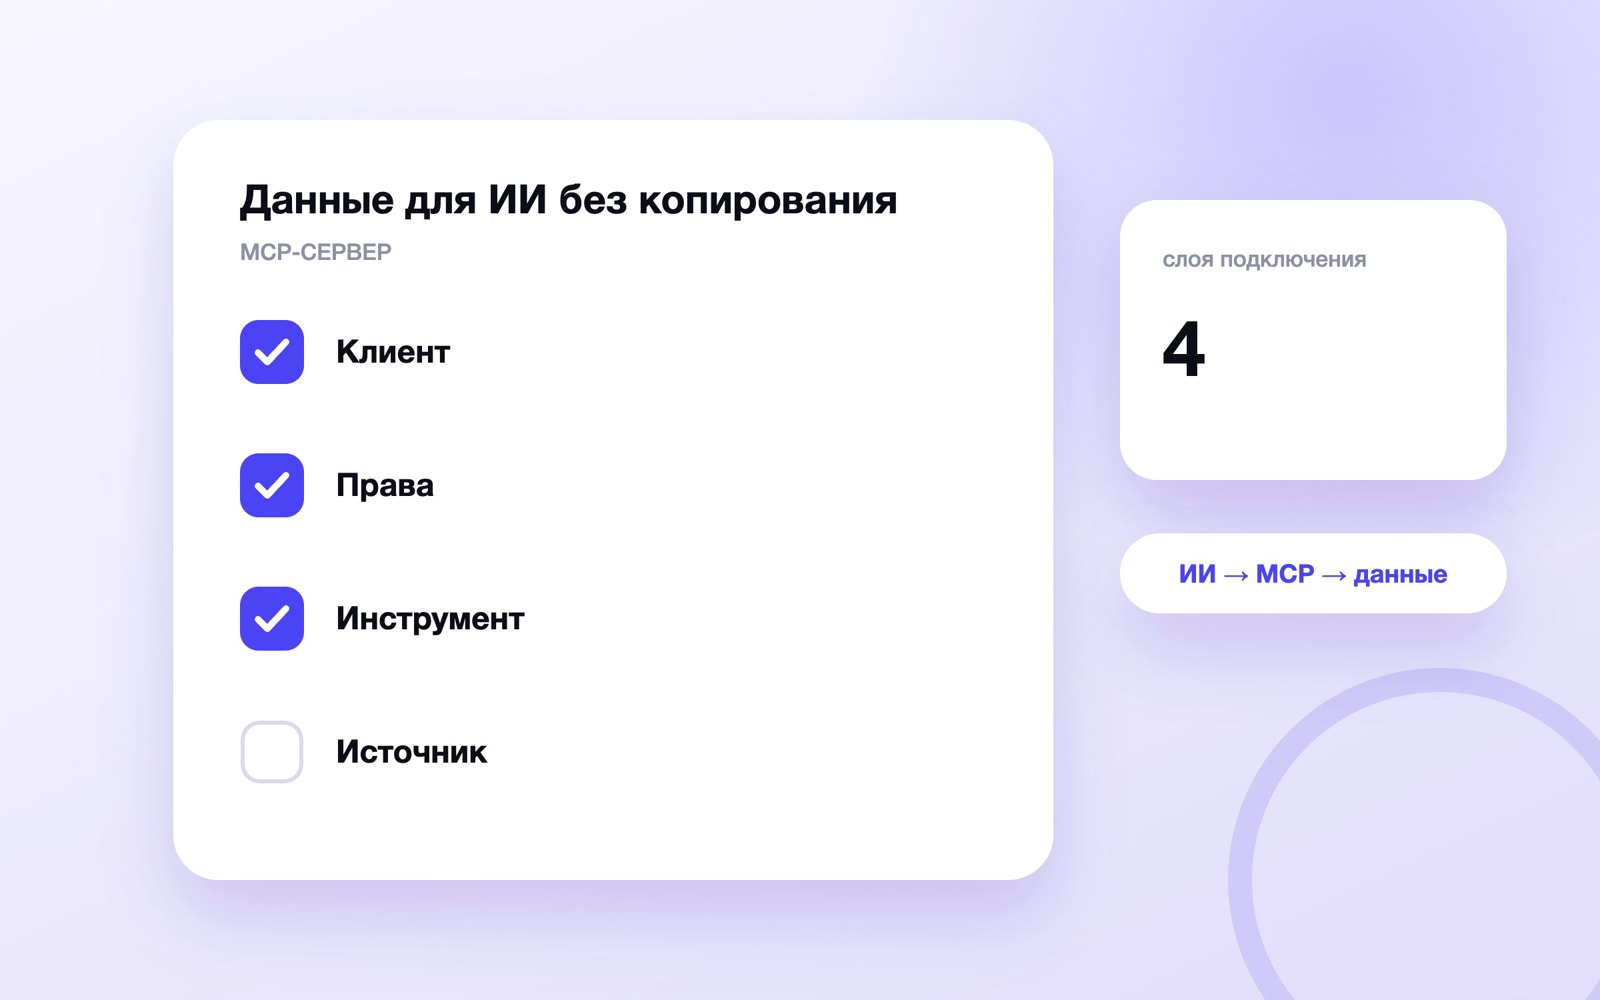
MCP-сервер реализует Model Context Protocol и даёт ИИ-клиенту стандартный способ обнаруживать разрешённые инструменты, читать ресурсы и выполнять строго описанные действия. Это не сама нейросеть и не база данных: сервер стоит между моделью и рабочими системами, проверяет параметры, права и результат

В этой статье
Коротко. MCP-сервер реализует Model Context Protocol и даёт ИИ-клиенту стандартный способ обнаруживать разрешённые инструменты, читать ресурсы и выполнять строго описанные действия. Это не сама нейросеть и не база данных: сервер стоит между моделью и рабочими системами, проверяет параметры, права и результат вызова.
Когда сотрудник вручную копирует таблицу, письмо или карточку клиента в чат с нейросетью, данные быстро устаревают, формат ломается, а происхождение ответа трудно проверить. MCP переносит интеграцию из промпта в управляемый программный слой. Но удобство не отменяет проектирование доступа: плохо ограниченный инструмент способен изменить больше, чем ожидал пользователь.
Что означает MCP-сервер
В протоколе участвуют ИИ-клиент, MCP-клиент внутри приложения и один или несколько серверов. Пользователь формулирует задачу, модель выбирает подходящий инструмент, а приложение передаёт серверу структурированный вызов. Сервер не обязан доверять решению модели: он повторно проверяет идентификатор пользователя, допустимые параметры и границы операции.
- Ресурсы дают контекст для чтения: документы, справочники, схемы и записи.
- Инструменты выполняют операцию: поиск, расчёт, создание черновика или изменение сущности.
- Подсказки могут хранить согласованные шаблоны работы, но не заменяют системные ограничения.
- Транспорт отвечает за обмен сообщениями, а бизнес-логика остаётся на стороне сервера.
Если представить MCP как «USB для ИИ», метафора помогает понять совместимость, но скрывает главное: у корпоративного разъёма должны быть аутентификация, минимальные права, лимиты и аудит.
Чем MCP отличается от API, плагина и RAG
Обычный API описывает функции конкретной системы, а MCP приводит способ предъявить эти функции ИИ-клиенту к общему контракту. Плагин обычно привязан к одному продукту. RAG ищет фрагменты знаний и добавляет их в контекст; MCP способен не только читать, но и вызывать действие. На практике MCP-сервер часто является аккуратной оболочкой над существующими API и поиском.
- API остаётся источником бизнес-операций и правил.
- RAG полезен для ответов по большому массиву документов.
- MCP упрощает повторное подключение одних возможностей к разным ИИ-клиентам.
- Прямое копирование в промпт подходит лишь для редкой ручной задачи без чувствительных данных.
Не следует переносить в MCP всю систему целиком. Хороший сервер публикует короткий набор осмысленных операций, например «найти заказ по номеру», а не универсальный доступ к произвольному SQL.
Когда бизнесу действительно нужен MCP
Первый признак — одна и та же интеграция требуется нескольким агентам или рабочим приложениям. Второй — сотрудникам нужен свежий контекст из CRM, базы знаний, каталога или аналитики без ручной выгрузки. Третий — вызовы должны быть наблюдаемыми: кто запросил данные, какой инструмент сработал, что вернулось и было ли действие подтверждено.
- Служба поддержки ищет договор, статус заявки и актуальную инструкцию.
- Аналитик получает агрегаты по разрешённому срезу, не скачивая всю таблицу.
- Редактор создаёт черновик публикации из утверждённой карточки продукта.
- Менеджер готовит ответ клиенту, но отправка остаётся отдельным подтверждаемым шагом.
Для одиночного прототипа с одним публичным источником собственный MCP может оказаться лишним слоем. Сначала сравните стоимость поддержки сервера с ценой простой интеграции через уже существующий API.
Как спроектировать инструменты
Название и описание инструмента должны позволять модели выбрать его без догадок, а схема аргументов — отсеивать двусмысленность. Вместо универсального update_record заведите отдельные операции с понятным результатом и риском. Выход возвращайте структурированно: статус, данные, предупреждения и идентификатор операции, пригодный для журнала.
- Разделяйте чтение, создание черновика и окончательное изменение.
- Задавайте перечисления и диапазоны вместо свободных строк там, где это возможно.
- Возвращайте короткую сводку и ссылку на первоисточник.
- Ошибку описывайте так, чтобы клиент не повторял опасный вызов бесконечно.
Схема инструмента — часть продукта. После её изменения повторите набор тестов, потому что модель может иначе выбрать функцию или заполнить параметры.
Права, согласие и опасные действия
Модель не должна получать полномочия сервисного аккаунта «на всякий случай». Сервер связывает вызов с реальным пользователем или ограниченной ролью, проверяет область данных и требует подтверждение для необратимых действий. Чтение зарплат, отправка сообщений, изменение цены и удаление записи относятся к разным классам риска.
- Read-only доступ выдавайте отдельно от записи.
- Для изменения показывайте человеку понятный preview будущего результата.
- Секреты храните вне описаний инструментов и ответов модели.
- Ограничивайте частоту, объём выборки и число последовательных операций.
Даже правильный инструмент может быть вызван после вредоносной инструкции внутри документа. Модель не определяет политику доступа; окончательное решение всегда принимает серверная проверка.
Подключение к данным компании
Начните с инвентаризации источника: владелец, поля, частота обновления, классификация данных и допустимые потребители. Затем создайте минимальный метод чтения, нормализуйте результат и добавьте тестовый набор реальных запросов. Только после этого публикуйте описание инструмента в MCP и подключайте клиент.
- CRM: отдавайте нужные поля одной сделки, а не экспорт всей воронки.
- База знаний: возвращайте фрагмент, дату редакции и адрес документа.
- Аналитика: используйте подготовленные агрегаты с ограниченным периодом.
- Файлы: проверяйте тип, размер и принадлежность рабочему пространству.
Если источник не имеет стабильного API, адаптеру потребуется отдельное наблюдение за изменением формата. Парсинг интерфейса без договора создаёт хрупкую зависимость.
Локальный и удалённый сервер
Локальный MCP удобен разработчику для файлов и инструментов на его компьютере, но плохо подходит для общего корпоративного процесса: обновления расходятся, журналы разбросаны, а права зависят от машины. Удалённый сервер централизует версии и контроль, зато требует сетевой защиты, устойчивости и управления сессиями.
- Локальный вариант применяйте к личным данным и обратимым операциям.
- Удалённый размещайте рядом с защищаемыми API, а не рядом с интерфейсом модели.
- Разделяйте тестовую и рабочую среду.
- Версию сервера и схемы инструментов сохраняйте в журнале каждого вызова.
Выбор не сводится к удобству установки. Определите, кто обновляет компонент, где проходит граница доверия и как остановить конкретный инструмент без отключения всей интеграции.
Как проверить MCP перед рабочим запуском
Тестируйте не только успешный вызов. Нужны отсутствующие поля, чужие идентификаторы, слишком большие диапазоны, повтор операции, отмена, тайм-аут источника и вредоносный текст в полученном документе. Результат сверяйте с первичной системой, а не с уверенным сообщением модели.
- Проверьте, что недоступный объект не раскрывается даже по известному ID.
- Убедитесь, что повторный запрос не создаёт дубль.
- Сымитируйте недоступность источника и понятный безопасный отказ.
- Просмотрите журнал: в нём не должно быть токенов, паролей и полного чувствительного содержимого.
Критерий выпуска формулируйте до теста: допустимая доля ошибок, максимальная задержка и список операций, которые всё ещё требуют ручного подтверждения.
Наблюдаемость и сопровождение
После запуска следите за выбором инструментов, отказами схемы, длительностью, ошибками источника и отменёнными пользователем действиями. Резкий рост одного вызова может означать плохое описание, цикл агента или попытку злоупотребления. Сырые логи храните ограниченный срок и очищайте от лишних данных.
- Метрика success не заменяет проверку правильности результата.
- Отдельно считайте отказы из-за прав и технические сбои.
- Связывайте обращение пользователя, вызов и изменение в целевой системе единым trace ID.
- Для отката держите предыдущую схему и возможность выключить один инструмент.
MCP-сервер становится рабочей интеграцией, а не разовой настройкой. Владелец должен отвечать за каталог инструментов, совместимость, инциденты и удаление устаревших операций.
Практический пример: доступ к CRM через MCP
Команда хочет, чтобы помощник отвечал менеджеру на вопрос о состоянии конкретной сделки. Неправильный первый вариант — дать модели универсальный поиск по CRM и вернуть полную карточку со всеми полями. Безопасный вариант начинается с операции get_deal_summary: обязательный номер сделки, проверка принадлежности менеджеру, ограниченный набор статуса, следующего шага и даты обновления. Сервер возвращает также ссылку на CRM, чтобы спорное значение можно было сверить в первоисточнике.
Если менеджер просит «перенеси встречу на пятницу», чтение не превращается автоматически в запись. Отдельный инструмент готовит предложение изменения и показывает старую и новую дату. После подтверждения сервер ещё раз проверяет версию сделки: если другой сотрудник уже внёс правку, операция прекращается с конфликтом. Такой optimistic lock защищает от тихого перезаписывания актуальных данных.
Практический пример: база знаний и происхождение ответа
Для внутренней справки сервер принимает тему и подразделение, ищет только среди разрешённых документов и возвращает несколько фрагментов. У каждого фрагмента есть название, владелец, дата редакции и адрес. Модель обязана строить ответ по этим материалам, но сервер не утверждает, что найденный текст истинен: он лишь гарантирует происхождение и область доступа.
Документ без владельца или с истёкшей датой актуальности получает предупреждение. Ответ может быть подготовлен как черновик, однако при конфликте двух регламентов пользователь видит оба источника и отправляется к ответственному. Это лучше, чем позволить модели незаметно выбрать более уверенно написанную, но устаревшую инструкцию.
Как версионировать контракт
Совместимость ломается не только при удалении поля. Изменение смысла статуса, единицы измерения или трактовки пустого значения способно испортить решение без технической ошибки. Для каждого инструмента храните версию схемы и короткий журнал семантических изменений. Клиент должен либо объявить поддерживаемую версию, либо безопасно отказаться от неизвестного контракта.
Новые обязательные аргументы вводят через новую версию или период совместимости. Сначала сервер принимает старую и новую форму, журналирует долю старых вызовов, затем владельцы клиентов обновляются. Только после исчезновения старого трафика прежнюю схему отключают. В экстренном случае инструмент можно выключить отдельно, не закрывая остальные возможности сервера.
Что измерять после пилота
Число вызовов само по себе не показывает пользу. Считайте долю задач, где найден правильный объект, долю отказов по правам, частоту исправления человеком, задержку источника и количество повторных попыток. Для операций записи добавьте отмены после preview и конфликты версии. Эти сигналы показывают, где проблема: в описании инструмента, выборе модели, данных или самом бизнес-процессе.
Отдельно собирайте вопросы, ради которых пользователь всё равно открыл исходную систему. Иногда это нормальная проверка, а иногда MCP возвращает недостаточно контекста. Расширять ответ следует точечно: новое поле проходит проверку необходимости и чувствительности, а не добавляется потому, что оно уже есть в API.
Когда от MCP лучше отказаться
Протокол не исправляет отсутствие владельца данных, нестабильный API и неясные права. Если подразделения спорят о значении статуса, единый инструмент лишь быстрее распространит противоречие. Сначала договоритесь о системе истины и очистите контракт источника. Для разового отчёта безопасная ручная выгрузка может быть дешевле постоянного сервера.
Откажитесь и от универсального «суперсервера», который открывает модели каждую внутреннюю систему. Независимые области лучше разделять: бухгалтерские документы, маркетинговая аналитика и поддержка имеют разных владельцев, сроки хранения и последствия ошибок. Отдельные серверы или хотя бы изолированные наборы ролей уменьшают радиус инцидента.
Вопросы владельцу источника
Перед реализацией спросите, какие поля считаются официальными, как определяется свежесть, кто вправе видеть удалённые записи, существует ли песочница и какие ограничения API действуют в пике. Уточните поведение при частичном ответе: пустой список, тайм-аут и запрет доступа не должны выглядеть для агента одинаково.
Последний вопрос — кто получает сообщение об ошибке. Технический журнал нужен разработчику, понятный отказ — пользователю, а повторяющиеся сбои должны попадать владельцу процесса. Такое распределение ответственности превращает демонстрационный коннектор в поддерживаемый сервис.
Рабочая матрица решения
| Ситуация | Подход | Почему |
|---|---|---|
| Один публичный справочник | Прямой API или RAG | Меньше инфраструктуры |
| Несколько ИИ-клиентов и одна CRM | MCP над API | Единые схемы и права |
| Только поиск по документам | RAG с источниками | Действия не требуются |
| Изменение заказа или отправка | MCP + подтверждение | Нужен контролируемый вызов |
| Локальные файлы разработчика | Локальный MCP | Контекст остаётся на устройстве |
Сводная таблица контроля
| Компонент | Ответственность | Проверка |
|---|---|---|
| ИИ-клиент | Показать запрос и результат | Версия и пользователь |
| MCP-сервер | Схема, права, лимиты | Решение политики |
| API источника | Бизнес-правила | Код и время ответа |
| Журнал | Восстановить цепочку | Trace ID без секретов |
Полезные соседние материалы: ИИ-агент для бизнеса, персональные данные, автоматизация маркетинга, серверные события и продуктовая аналитика.
Чек-лист перед запуском
- Назначен владелец сервера и каждого инструмента.
- Для каждого действия определены роль, область данных и лимит.
- Чтение отделено от записи, а опасные операции требуют подтверждения.
- В описаниях нет секретов и внутренних токенов.
- Схемы аргументов не допускают произвольный SQL и путь к любому файлу.
- Подготовлены проверки чужого объекта, повторного вызова и тайм-аута.
- Журнал хранит trace ID, версию схемы и итог, но не лишние персональные данные.
- Есть кнопка отключения отдельного инструмента и процедура отката.
Вывод
MCP нужен не каждому проекту с нейросетью. Он оправдан, когда несколько ИИ-клиентов должны одинаково и контролируемо обращаться к данным или действиям компании. Начните с одного узкого read-only инструмента, зафиксируйте схему входа и выхода, ограничьте права, включите журналирование и только после стабильного пилота разрешайте изменения во внешних системах. Базовое объяснение роли агента есть в статье об ИИ-агентах для бизнеса.
Остался вопрос по теме статьи? Напишите его в предложку блога — отвечаю лично: задать вопрос в MAX. Частые вопросы разбираю отдельными статьями и присылаю ссылку тому, кто спросил.
Частые вопросы
MCP-сервер и обычный сервер — одно и то же?
Нет. MCP-сервер — компонент, который публикует ресурсы и инструменты по Model Context Protocol; он может работать локально или как удалённый сервис.
Можно ли подключить MCP к 1С или CRM?
Да, если у системы есть безопасный API или контролируемый адаптер. Права и бизнес-правила всё равно проверяются на стороне интеграции.
Обязательно ли писать собственный MCP-сервер?
Нет. Для одной простой задачи прямой API или RAG часто дешевле. Свой сервер оправдан повторным использованием инструментов и единым контролем доступа.
Может ли модель сама решать, что ей разрешено?
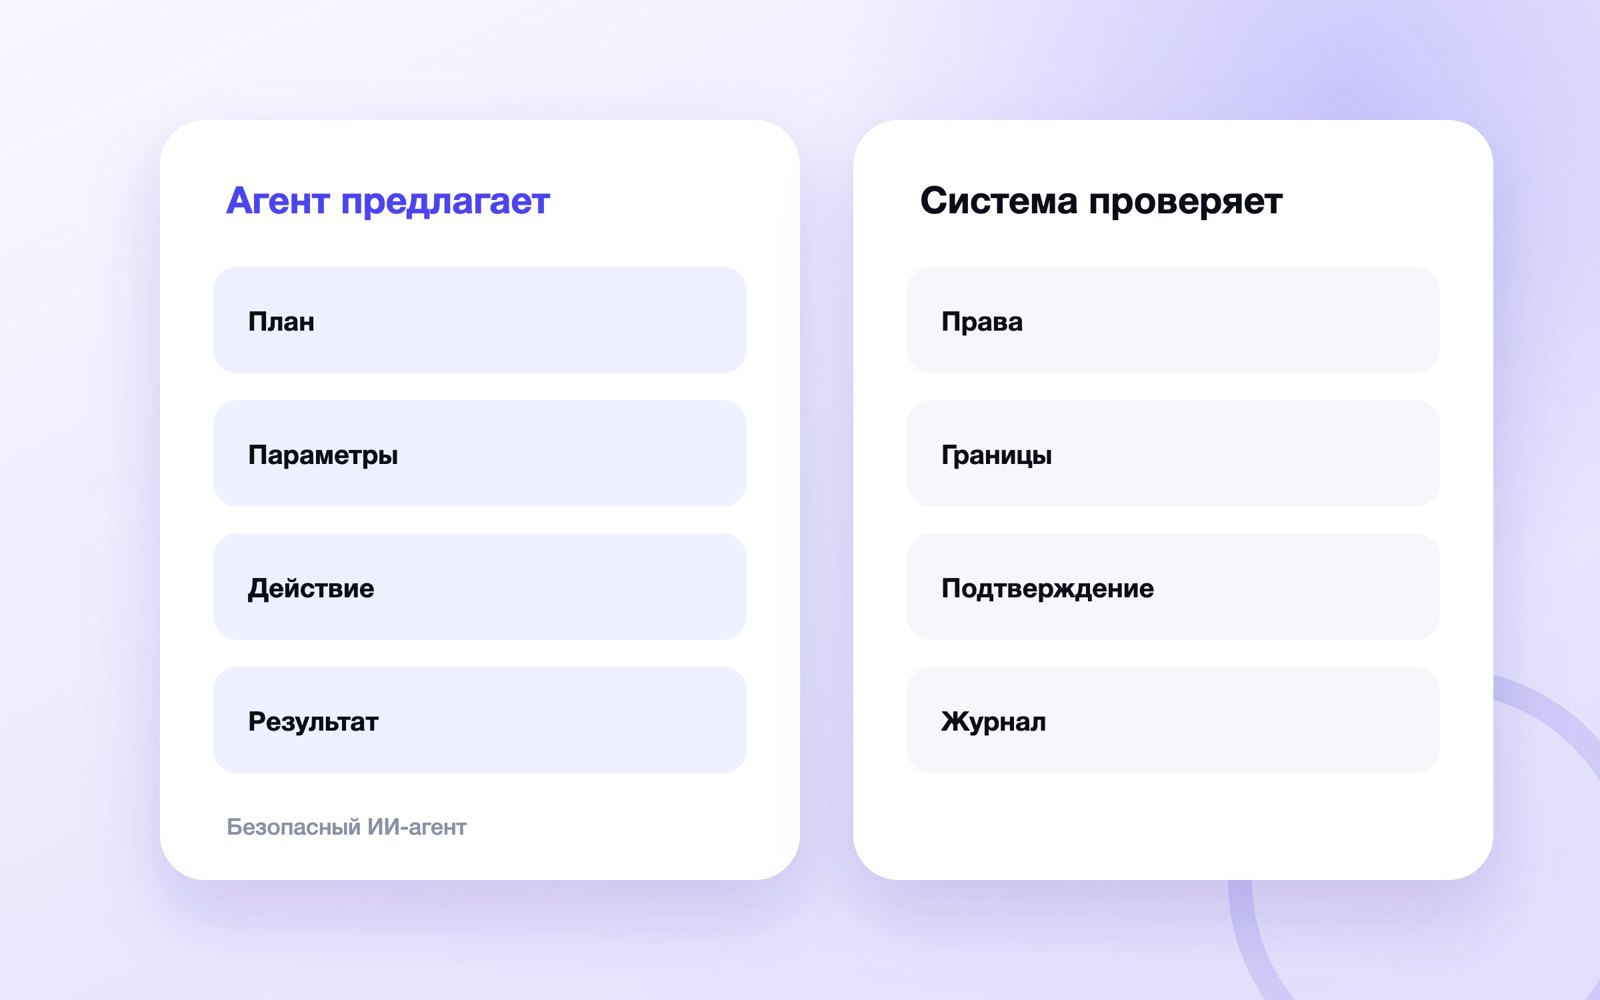
Нет. Модель предлагает вызов, а сервер независимо проверяет пользователя, параметры, лимиты и необходимость подтверждения.
Читайте дальше
-
 Безопасность ИИ-агентов: права, данные и защита от опасных действий
Безопасность ИИ-агента строится вокруг минимальных полномочий, изоляции данных, подтверждения необратимых действий и…
-
 Нейросеть для собеседования: подготовка, тренировка и разбор ответов
Нейросеть помогает подготовиться к собеседованию, если дать ей вакансию, проверенные факты резюме и роль интервьюера…
-
 ИИ-браузер: что умеет агент и как безопасно дать ему доступ
ИИ-браузер не только пересказывает страницу, но и может переходить по ссылкам, заполнять формы, загружать файлы и…